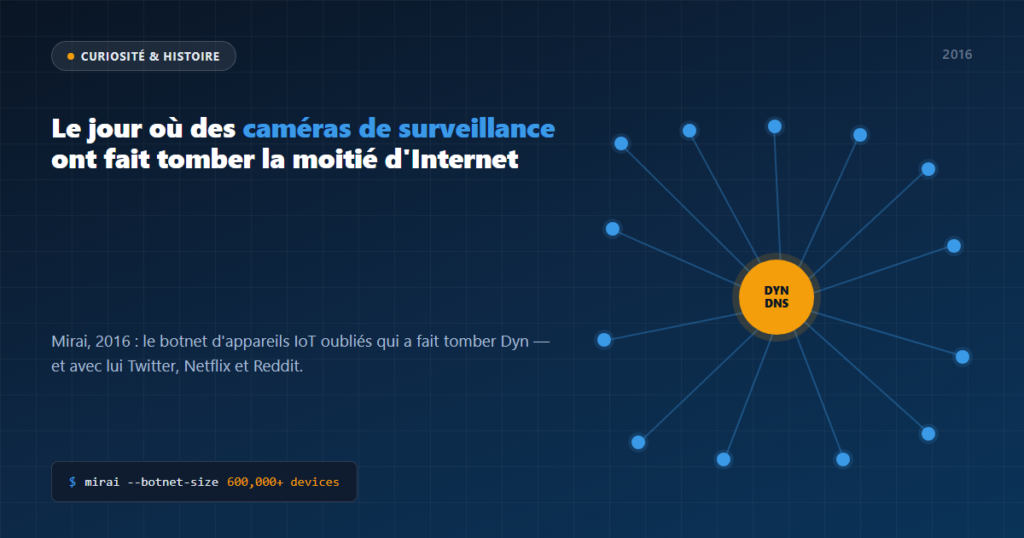
Le 21 octobre 2016, des millions de personnes sur la côte est des États-Unis ne pouvaient ouvrir ni Twitter, ni Netflix, ni Spotify, ni Reddit, ni PayPal, ni Airbnb. Aucune de ces entreprises n’avait de problème propre : presque toutes dépendaient, sans que la plupart des utilisateurs le sachent, d’une seule entreprise d’infrastructure nommée Dyn. Et derrière la panne de Dyn, il n’y avait pas un groupe de hackers devant un clavier, mais des centaines de milliers de caméras de surveillance, de routeurs domestiques et d’enregistreurs vidéo qui n’ont jamais su faire partie d’une attaque.
Un malware pensé pour des serveurs Minecraft
Mirai, le malware derrière l’attaque, n’est pas né avec l’ambition de faire tomber la moitié d’Internet. Ses créateurs l’avaient conçu à l’origine pour attaquer des serveurs Minecraft rivaux et des entreprises de protection anti-DDoS concurrentes de leur propre activité de “protection” — le schéma classique consistant à créer le problème pour ensuite vendre la solution. Cela leur a échappé : le code, bien plus puissant que nécessaire pour cet objectif initial, a fini par fuiter publiquement quelques semaines avant l’attaque contre Dyn, et n’importe qui a pu le copier et lancer sa propre version.
Comment un routeur ou une caméra se retrouvait recruté sans que personne ne s’en aperçoive
Mirai n’exploitait aucune vulnérabilité sophistiquée. Il scannait en permanence tout Internet à la recherche d’appareils — routeurs, caméras IP, enregistreurs numériques — utilisant encore le mot de passe d’usine, que leur propriétaire n’avait jamais changé. Avec une liste d’à peine plus de 60 combinaisons nom d’utilisateur/mot de passe prédéfinies, il parvenait à s’introduire dans des centaines de milliers d’appareils domestiques que personne ne regardait ni ne mettait à jour depuis le jour où ils avaient été branchés.
Le jour où Twitter, Netflix et Spotify sont tombés sans que ce soit leur faute
Le 21 octobre 2016, ce botnet — formé d’appareils de gens ordinaires, pas de machines d’attaquants — a lancé trois vagues de trafic contre les serveurs DNS de Dyn. Sans DNS fonctionnel, aucun navigateur ne pouvait traduire “twitter.com” en adresse réelle du serveur : pour l’utilisateur, le site ne chargeait tout simplement pas, alors même que les serveurs de Twitter étaient parfaitement sains de l’autre côté.
Quel rapport avec votre WordPress ?
- Aucune requête individuelle ne ressemblait à une attaque. Chaque caméra ou routeur n’envoyait qu’une poignée de requêtes, indiscernables d’un appareil normal — exactement pourquoi bloquer IP par IP n’arrête jamais un vrai botnet.
- L’ampleur venait d’appareils oubliés, pas de machines puissantes. La même raison pour laquelle une extension ou un thème WordPress non mis à jour depuis des années est un risque : personne ne le surveille, personne ne le met à jour, et il devient avec le temps la porte d’entrée.
- Personne n’a arrêté Mirai en bloquant les adresses une par une. Il a fallu des couches qui analysent le comportement global du trafic, pas chaque connexion isolément — la même idée derrière toute vraie défense contre un DDoS moderne.
Près d’une décennie plus tard, le code de Mirai circule encore en dizaines de variantes, et le nombre de caméras, routeurs et “objets” connectés à Internet avec des mots de passe d’usine jamais changés n’a fait que croître. La leçon de ce 21 octobre 2016 n’est pas que les botnets sont invincibles — c’est qu’aucune défense qui ne regarde qu’une IP à la fois ne peut jamais les arrêter, où que l’on regarde.