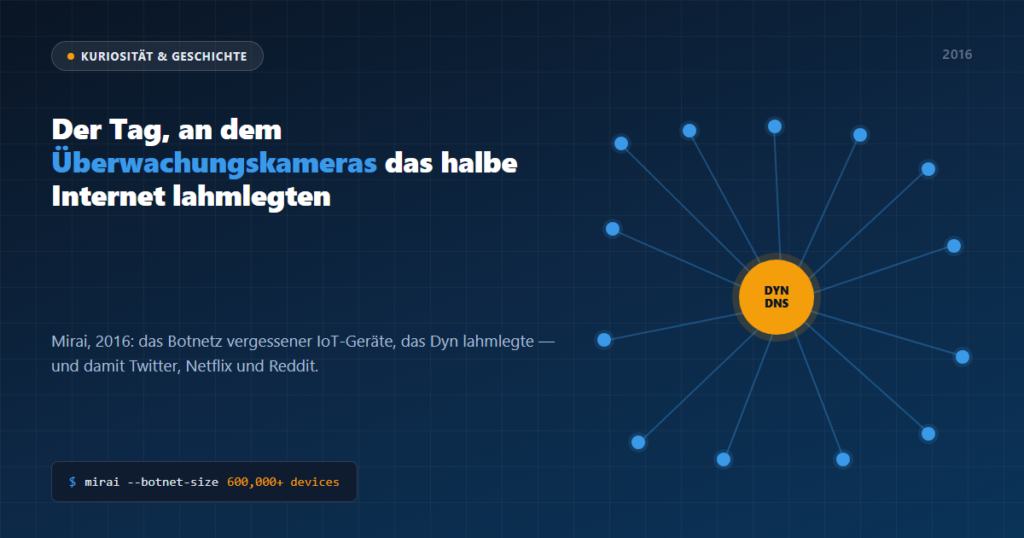
Am 21. Oktober 2016 konnten Millionen Menschen an der US-Ostküste weder Twitter, Netflix, Spotify, Reddit, PayPal noch Airbnb öffnen. Keines dieser Unternehmen hatte ein eigenes Problem: Fast alle verließen sich, ohne dass die meisten Nutzer es wussten, auf ein einziges Infrastrukturunternehmen namens Dyn. Und hinter dem Ausfall von Dyn steckte keine Gruppe von Hackern an der Tastatur, sondern Hunderttausende Überwachungskameras, Heimrouter und Videorekorder, die nie wussten, dass sie Teil eines Angriffs waren.
Malware, gebaut für Minecraft-Server
Mirai, die Malware hinter dem Angriff, entstand nicht mit dem Ehrgeiz, das halbe Internet lahmzulegen. Ihre Macher entwarfen sie ursprünglich, um rivalisierende Minecraft-Server und DDoS-Schutzfirmen anzugreifen, die mit ihrem eigenen “Schutz”-Geschäft konkurrierten — das klassische Muster, erst das Problem zu schaffen, um dann die Lösung zu verkaufen. Es entglitt ihnen: Der Code, weit mächtiger als für dieses ursprüngliche Ziel nötig, wurde Wochen vor dem Angriff auf Dyn öffentlich geleakt, und jeder konnte ihn kopieren und seine eigene Version starten.
Wie ein Router oder eine Kamera rekrutiert wurde, ohne dass es jemand bemerkte
Mirai nutzte keine ausgeklügelte Schwachstelle aus. Es durchsuchte ständig das gesamte Internet nach Geräten — Routern, IP-Kameras, digitalen Videorekordern —, die noch das werkseitige Standardpasswort verwendeten, das ihr Besitzer nie geändert hatte. Mit einer Liste von gut 60 fest einprogrammierten Benutzername-Passwort-Kombinationen drang es in Hunderttausende Heimgeräte ein, die seit dem Tag, an dem sie eingesteckt wurden, niemand mehr angesehen oder aktualisiert hatte.
Der Tag, an dem Twitter, Netflix und Spotify ausfielen, ohne dass es ihre Schuld war
Am 21. Oktober 2016 startete dieses Botnetz — aus Geräten ganz normaler Menschen, nicht aus Angreifer-Maschinen — drei Wellen von Traffic gegen die DNS-Server von Dyn. Ohne funktionierendes DNS konnte kein Browser “twitter.com” in die echte Server-Adresse übersetzen: Für den Nutzer lud die Seite einfach nicht, obwohl Twitters eigene Server auf der anderen Seite völlig gesund waren.
Was hat das mit deinem WordPress zu tun?
- Keine einzelne Anfrage sah wie ein Angriff aus. Jede Kamera oder jeder Router schickte nur eine Handvoll Anfragen, nicht von einem normalen Gerät zu unterscheiden — genau deshalb stoppt IP-für-IP-Blockieren nie ein echtes Botnetz.
- Die Größenordnung kam von vergessenen Geräten, nicht von starken Maschinen. Derselbe Grund, warum ein jahrelang nicht aktualisiertes WordPress-Plugin oder -Theme ein Risiko ist: Niemand schaut hin, niemand aktualisiert es, und mit der Zeit wird es zum Einfallstor.
- Niemand stoppte Mirai, indem er Adressen einzeln blockierte. Es brauchte Schichten, die das aggregierte Traffic-Verhalten analysieren, nicht jede Verbindung für sich — dieselbe Idee hinter jeder echten Abwehr gegen einen modernen DDoS-Angriff.
Fast ein Jahrzehnt später kursiert Mirais Code noch immer in Dutzenden Varianten, und die Zahl der Kameras, Router und vernetzten “Dinge” mit unveränderten Werkspasswörtern ist nur gewachsen. Die Lehre aus jenem 21. Oktober 2016 ist nicht, dass Botnetze unaufhaltsam sind — sondern dass keine Abwehr, die nur eine IP nach der anderen betrachtet, sie je stoppen kann, egal wo man hinschaut.