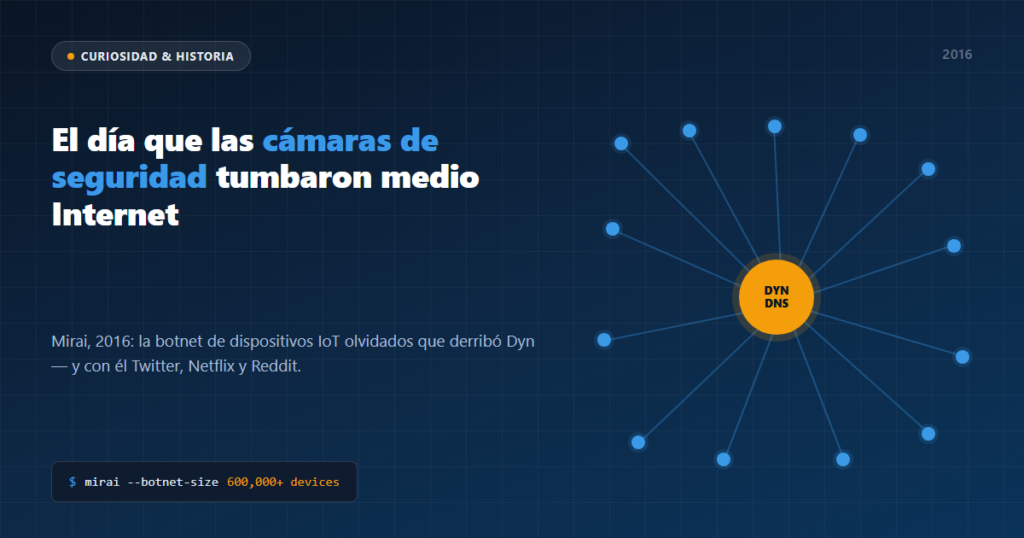
El 21 de octubre de 2016, millones de personas en la costa este de Estados Unidos no podían abrir Twitter, Netflix, Spotify, Reddit, PayPal ni Airbnb. Ninguna de esas empresas tenía un fallo propio: todas dependían, sin saberlo la mayoría de sus usuarios, de una sola compañía de infraestructura llamada Dyn. Y detrás de la caída de Dyn no había un grupo de hackers frente a un teclado, sino cientos de miles de cámaras de vigilancia, routers domésticos y grabadores de vídeo que nunca supieron que formaban parte de un ataque.
Un malware pensado para servidores de Minecraft
Mirai, el malware detrás del ataque, no nació con la ambición de tumbar medio Internet. Sus creadores lo diseñaron inicialmente para atacar servidores rivales de Minecraft y empresas de mitigación de DDoS que competían con su propio negocio de «protección» — el clásico esquema de crear el problema para luego vender la solución. Se les fue de las manos: el código, mucho más potente de lo que necesitaban para ese objetivo original, acabó filtrándose públicamente semanas antes del ataque a Dyn, y cualquiera pudo copiarlo y lanzar su propia versión.
Cómo un router o una cámara acababan reclutados sin que nadie se enterara
Mirai no explotaba ninguna vulnerabilidad sofisticada. Escaneaba constantemente todo Internet buscando dispositivos —routers, cámaras IP, grabadores digitales— que seguían usando la contraseña de fábrica, sin que su dueño la hubiera cambiado nunca. Con una lista de poco más de 60 combinaciones de usuario y contraseña predeterminadas, conseguía entrar en cientos de miles de aparatos domésticos que nadie miraba ni actualizaba desde el día en que se enchufaron.
El día que Twitter, Netflix y Spotify cayeron sin que fuera culpa suya
El 21 de octubre de 2016, esa botnet —formada por dispositivos de gente corriente, no por ordenadores de atacantes— lanzó tres oleadas de tráfico contra los servidores DNS de Dyn. Sin DNS funcionando, ningún navegador podía traducir «twitter.com» a la dirección real del servidor: para el usuario, la web simplemente no cargaba, aunque los servidores de Twitter estuvieran perfectamente sanos al otro lado.
¿Y qué tiene esto que ver con tu WordPress?
- Ninguna petición individual parecía un ataque. Cada cámara o router mandaba solo un puñado de peticiones, indistinguibles de un dispositivo normal — exactamente el motivo por el que bloquear IP por IP nunca detiene una botnet de verdad.
- La escala salió de dispositivos olvidados, no de máquinas potentes. El mismo motivo por el que un plugin o un tema de WordPress sin actualizar durante años es un riesgo: nadie lo mira, nadie lo actualiza, y con el tiempo se convierte en la puerta de entrada.
- Nadie paró Mirai bloqueando direcciones una a una. Hicieron falta capas que analizan el comportamiento agregado del tráfico, no cada conexión aislada — la misma idea detrás de cualquier defensa real contra un DDoS moderno.
Casi una década después, el código de Mirai sigue circulando en decenas de variantes, y el número de cámaras, routers y «cosas» conectadas a Internet con contraseñas de fábrica sin cambiar solo ha crecido. La lección de aquel 21 de octubre de 2016 no es que las botnets sean invencibles — es que ninguna defensa que solo mire IP por IP puede pararlas, mires donde mires.